
«Richiesta di preventivo dall’Università di Padova»: la finta email che porta un virus in azienda
L’oggetto è di quelli che in un ufficio commerciale fanno piacere: «Richiesta di Preventivo dell’Università degli Studi di Padova». Ce l’hanno girata ieri: un’email arrivata alla casella generica di un’azienda, con un tono cortese e una storia credibile. L’università avrebbe visitato il sito, provato a telefonare senza successo, e ora chiede un’offerta per il suo ordine di novembre, «con il prezzo più vantaggioso». Gli articoli da quotare, naturalmente, sono nell’allegato.
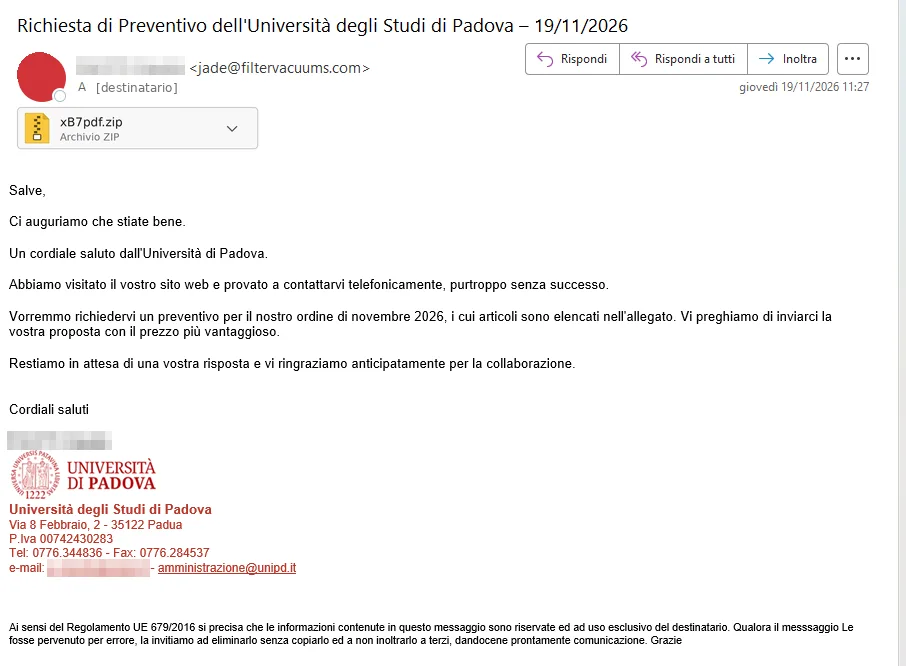
Ed è proprio l’allegato il punto. In questo caso il filtro antivirus della posta l’aveva già tolto, e il suo nome dice tutto: c’erano un archivio .zip e un file chiamato «11RichiestadiP.js». Un file .js è un pezzo di codice JavaScript che su Windows si può eseguire con un doppio clic. Nessun ufficio acquisti manda una lista di articoli in quel formato: un elenco da quotare arriva in PDF o in un foglio di calcolo. Uno script dentro un archivio serve a una cosa sola, cioè a scaricare e far partire un programma dannoso. Lo spiegano anche gli avvisi di sicurezza dell’Università degli Studi di Milano, che descrivono proprio file JavaScript allegati alle email con lo scopo di scaricare da remoto un malware ed eseguirlo.
Il resto del messaggio, guardato con calma, non regge. Il nome visualizzato è quello di una persona dell’università, ma l’indirizzo da cui è partita l’email appartiene a un dominio che con l’Università di Padova non ha niente a che fare. Nella firma c’è il logo, ci sono indirizzo e partita IVA, ma la città è scritta «Padua», in inglese, e i numeri di telefono iniziano con 0776, che è un prefisso del basso Lazio e non di Padova. Il testo poi è generico al punto da andare bene per qualsiasi azienda d’Italia: nessun riferimento a un prodotto, a un codice, a una persona con cui si è già parlato.
Non è un caso isolato. Le finte richieste di preventivo sono uno dei travestimenti preferiti dai criminali che puntano alle aziende, perché chi lavora in un ufficio vendite è abituato ad aprire allegati di sconosciuti: è il suo lavoro. Il CERT-AgID, la squadra dell’Agenzia per l’Italia Digitale che analizza gli attacchi, ha documentato una campagna rivolta a fornitori italiani in cui una finta impresa di costruzioni chiedeva preventivi e, attraverso un archivio con JavaScript nascosto, installava AsyncRAT, un programma che permette di controllare da remoto il computer infettato e di portarne via i dati. A ottobre i ricercatori di AhnLab hanno descritto un’altra ondata di email camuffate da richieste di preventivo che, partendo da un archivio compresso, arrivava a installare Remcos, un trojan capace di registrare quello che si digita sulla tastiera, eseguire comandi a distanza e rubare informazioni.
Per un’azienda il danno non si ferma al singolo computer. Da un PC compromesso si possono rubare le password della posta e dei gestionali, spiare le trattative con i clienti per preparare una truffa sul cambio di IBAN, o aprire la strada a un attacco ransomware che blocca tutta la rete.
Abbiamo riassunto la truffa in un breve video, da guardare e da girare a colleghi e familiari.
Le regole per non cascarci sono semplici e vanno spiegate a chiunque in azienda gestisca la casella info o quella commerciale. Prima di aprire un allegato, guarda l’indirizzo vero del mittente e non solo il nome che compare: se l’università scrive da un dominio che non è il suo, fermati. Non aprire mai file .js, .vbs, .exe, .bat o archivi .zip e .rar che arrivano senza che tu li abbia chiesti, anche se il messaggio sembra professionale. Se la richiesta potrebbe essere vera, cerca tu il contatto dell’ente sul suo sito ufficiale e chiedi conferma, senza usare telefoni o email scritti nel messaggio. E chi si occupa dell’informatica farebbe bene a bloccare direttamente sul server di posta gli allegati con estensioni eseguibili, come in questo caso ha fatto il filtro, e a impostare Windows in modo che i file .js non si eseguano con un doppio clic.
Se qualcuno ha già aperto l’allegato, scollega subito il computer dalla rete, chiedi aiuto a un tecnico e cambia da un altro dispositivo le password usate su quel PC. Altri esempi di allegati pericolosi li trovi nel nostro articolo sul phishing via PEC e in quello sul ransomware.
Mi raccomando, come sempre, state attentionline.it